
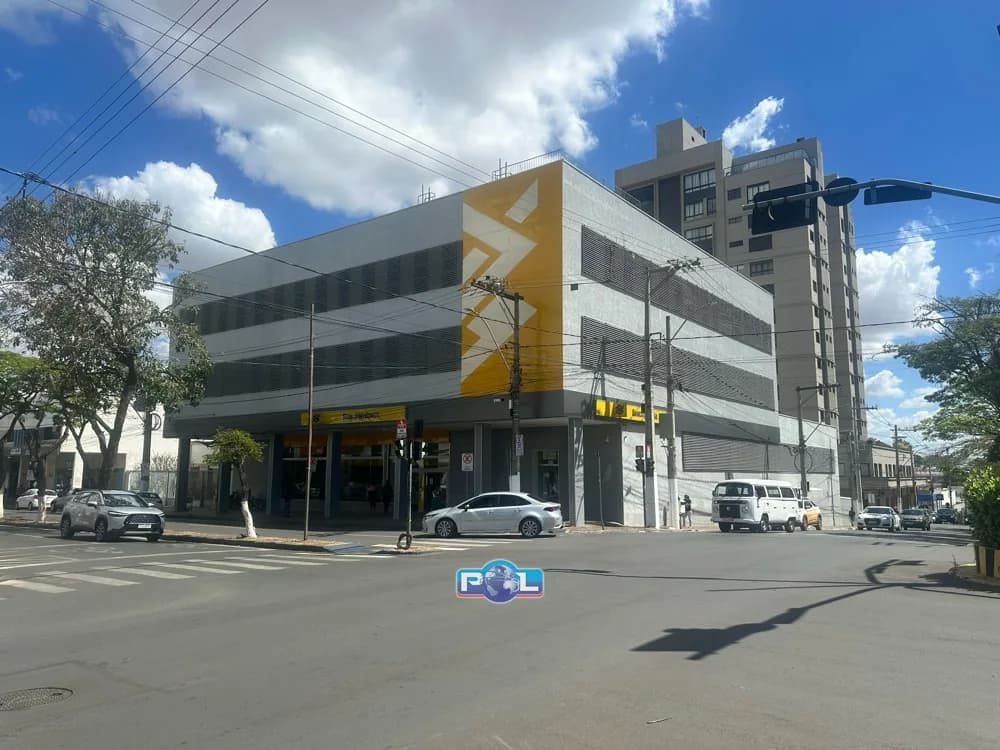
O Banco do Brasil (BB) está comunicando seus clientes sobre um incidente de segurança que resultou no acesso não autorizado a dados pessoais de correntistas. O episódio foi identificado em 12 de novembro e levou a instituição a emitir alertas sobre os riscos de possíveis fraudes.
Segundo comunicado encaminhado aos clientes, as informações acessadas podem incluir nome, Cadastro de Pessoas Físicas (CPF), endereço de e-mail, número da agência e, em alguns casos, número da conta bancária.
De acordo com o banco, o acesso indevido ocorreu por meio da utilização de uma credencial válida por uma pessoa não autorizada. A instituição esclareceu que o episódio não foi caracterizado como uma invasão aos seus sistemas.
O Banco do Brasil informou ainda que não houve exposição de senhas, tokens ou códigos de segurança, nem foram identificadas transações financeiras decorrentes do incidente.
Após identificar o problema, o banco informou ter revogado a credencial utilizada indevidamente, interrompido o acesso e reforçado os procedimentos de monitoramento e segurança, além de adotar medidas previstas em seus protocolos de privacidade e proteção de dados.
Clientes podem ser alvo de golpes
Apesar de não haver indicação de comprometimento de senhas ou movimentações financeiras, o Banco do Brasil alerta que as informações expostas podem ser utilizadas por criminosos para aplicar golpes.
O principal risco envolve tentativas de phishing e engenharia social, práticas em que golpistas utilizam dados pessoais para dar credibilidade a mensagens, ligações e contatos falsos, fazendo-se passar por funcionários do banco ou representantes de outras instituições.